


【EC事業者必見】楽天市場の運用サービスとは?費用相場と選び方
目次 楽天市場の運用サービスとは? 楽天市場の運用サービスに含まれる主な業務内容 楽天市場の運用サービスにはどんな種類がある? 楽天市場の運用サービスの費用はいくらかかる? 月商規模別の費用感の目安 料金体系別の特徴 楽 […]


コラム
「セキュリティ対策をしなければいけないのは分かっているが、何から手をつければいいか分からない」
「専門用語が多くて、自社にとって何が必須で何が任意なのか判断できない」
「対策にどれくらいの費用がかかるのか、相場感が見えず不安」
このように感じている店長様は少なくありません。
一方で、「3Dセキュア2.0さえ入れておけば安心」と考えてしまうのは危険です。
決済まわりだけを固めたつもりが、次のような見落としから事故につながるケースが後を絶ちません。
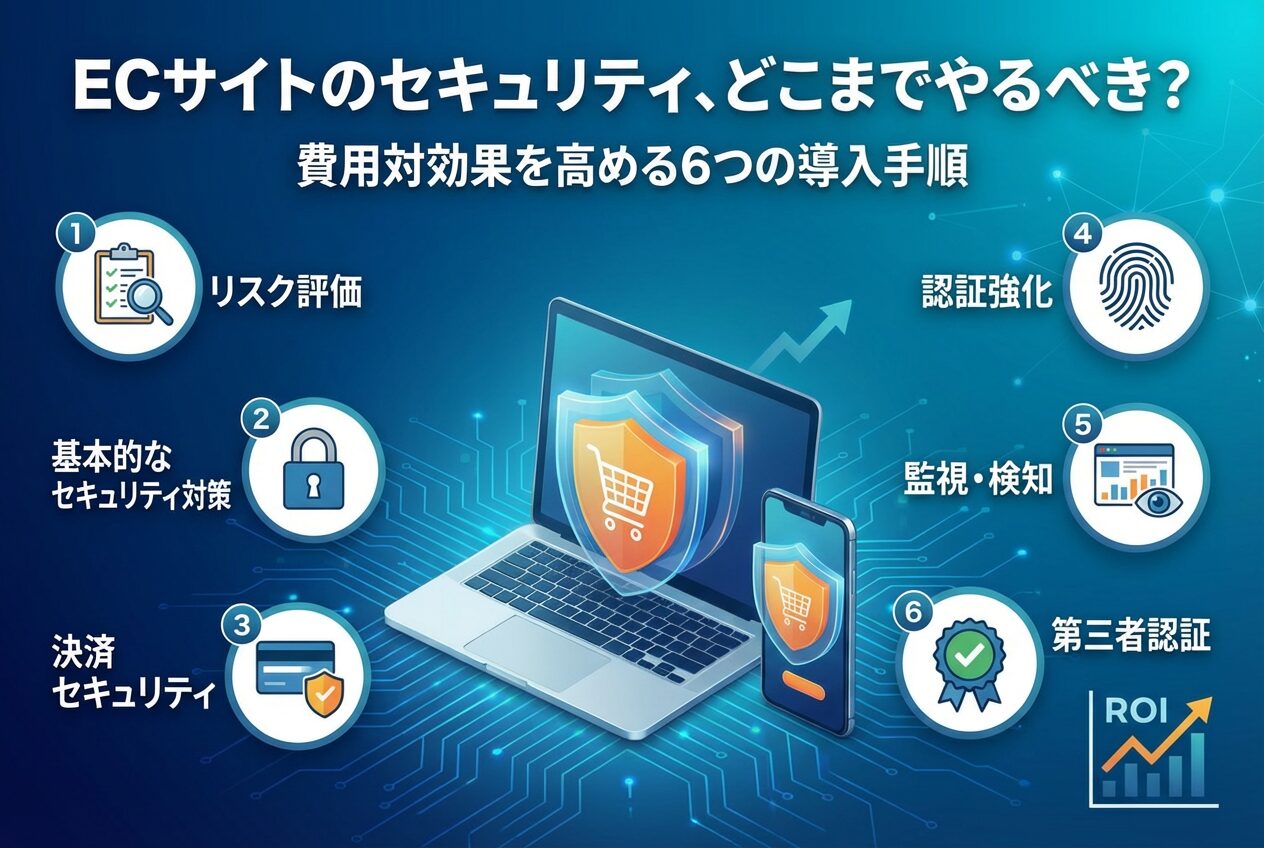
本記事では、EC構築・運用支援を数多く手がけてきたキノスラが、2025年の義務化以降に必須となった対策の全体像・費用感・カート別の注意点を、費用対効果を最大化する次の6つの手順に沿って解説します。
まずはそれぞれの対策がなぜ必要なのかという背景から確認し、記事後半で6つの手順とチェックリストにまとめます。
読み終える頃には、自社が「今何から着手すべきか」の優先順位が明確になります。
ECサイトのセキュリティ対策とは、不正アクセスやなりすまし決済、情報漏えいなどからサイトと顧客情報を守るための取り組み全般を指します。
具体的には、決済まわりの「3Dセキュア2.0」「脆弱性対策」といったシステム面の対応から、管理画面の権限管理や顧客データの取り扱いといった運用面のルールまで、幅広い範囲が含まれます。
「システムを入れれば終わり」ではなく、日々の運用まで含めて初めて対策として成立する点がポイントです。

2025年のクレジットカード・セキュリティガイドライン6.0版により、「3Dセキュア2.0」の導入と「脆弱性対策」の実施が全加盟店で必須となりました。
未対応の場合、不正利用発生時の被害額が全額加盟店負担(ライアビリティシフト)になるだけでなく、決済代行会社からの契約打ち切りリスクも生じます。
さらに、経済産業省が推進する「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」も、2026年度下期を目安に本格始動する見通しです。
制度が始まれば、ECサイトのセキュリティレベルが可視化される時代になります。
「安全なショップ」であることが、検索結果や広告のクリック率、ひいては購入率(CVR)にも直結する重要な投資になっています。
なお、自社サーバーでカード情報を保持している場合は「PCI DSS準拠」が、外部決済ページへの連携などで保持していない場合は「非保持化」が、それぞれ別の対応軸として求められます。
自社がどちらに該当するかは、決済代行会社に確認しておきましょう。
以前は「カゴ落ち(購入離脱)が増えるから」と敬遠されがちだった本人認証サービスですが、現在は導入が必須です。
従来のパスワード入力型ではなく、「リスクベース認証」という技術により、怪しい注文だけにパスワードや生体認証を求めます。
大半のお客様はスムーズに購入できるため、カゴ落ちの心配はほぼありません。
導入していれば、万が一不正利用(チャージバック)が起きても、原則として店舗側の金銭負担がなくなります(ライアビリティシフト)。
導入していない店舗は、不正被害額を全額自腹で被ることになります。
「ASPカート(SaaS)を使っているからセキュリティはベンダー任せで安心」というのは、半分正解で半分間違いです。
ガイドライン6.0版では、「店舗側での設定や運用」も含めた脆弱性対策が義務化されました。
次のような点を確認しておきましょう。
これらが原因で情報漏えいした場合、責任は店舗側(加盟店)に問われます。
決済の瞬間だけでなく、その手前の「ログイン」や「会員登録」の段階での守りも義務化の対象となりました。
他サイトで流出したパスワードを使ってなりすましログインを試みる「リスト型攻撃」などが急増しているためです。
以下の3点を確認しておきましょう。
対策にかかる費用は、依頼する範囲や自社の体制によって大きく変わります。
おおまかな目安は以下の通りです。
| 対策項目 | 費用目安 | 備考 |
|---|---|---|
| 3Dセキュア2.0 | 初期費用0〜数万円+決済ごとの手数料 | 決済代行会社によって条件が異なる |
| 脆弱性診断(自動ツール) | 月額数千円〜数万円 | 定期診断を自動化するSaaSツールが中心 |
| 多要素認証(管理者アカウント) | 無料〜数千円 | 既存の認証アプリで対応できる場合が多い |
| サイバーセキュリティお助け隊 | 月額数千円〜1万円程度 | 相談窓口・簡易モニタリング・保険がセット |
| 総合的な外部委託(月額) | 月額20万円〜60万円程度 | 監視・診断・運用まで一括で依頼する場合 |
自社で対応できる範囲と、外部に任せるべき範囲を切り分けることが、費用対効果を高める第一歩です。
特に人手が足りない場合は、まず低コストで導入できる多要素認証やお助け隊の活用から始め、必要に応じて外部委託を検討する順序がおすすめです。
ECサイトの立ち上げ自体をこれから検討している場合は、ECサイト立ち上げのやり方・全手順もあわせてご確認ください。
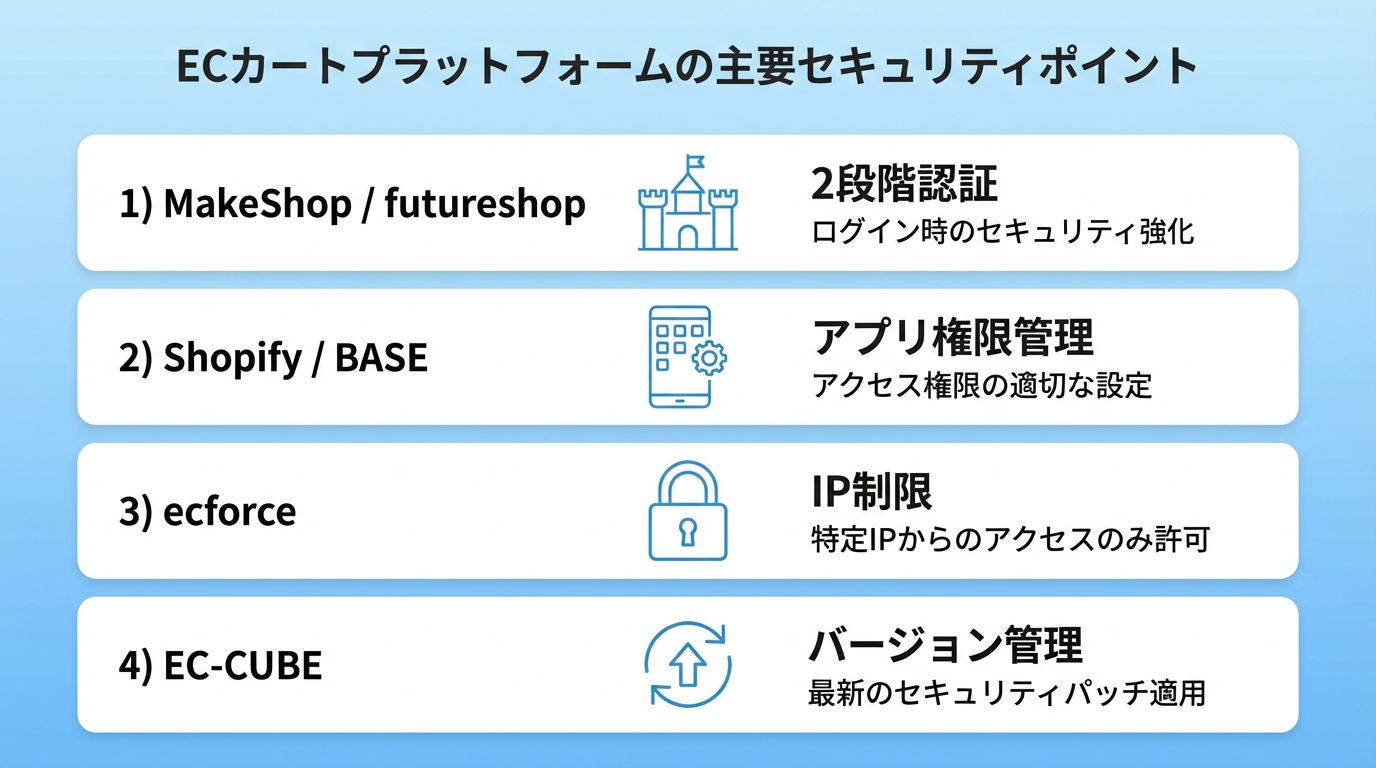
お使いのカートシステムによって、店長がやるべき「守り」のアクションは異なります。
キノスラが数多くのサイト構築・運用を支援してきた経験から、特に見落としやすいポイントをまとめました。
| カート種別 | 主なリスク | 今すぐ確認すべきこと |
|---|---|---|
| MakeShop/futureshopなど国内ASP | 管理画面への不正ログイン | 2段階認証が有効になっているか。MakeShopでは2025年5月29日以降、管理画面ログイン時の2段階認証がすでに必須化されている(futureshopなど他社の対応状況は個別に確認が必要) |
| Shopify/BASEなどSaaS型 | 拡張アプリ経由の情報漏えい | 3ヶ月以上使っていないアプリを削除しているか。使用中のアプリの権限も定期的に見直す |
| ecforce(D2C特化型) | 顧客情報(LTVの源泉)の集中 | 管理画面へのIP制限を設定しているか |
| EC-CUBE(自社構築) | 古いバージョンの放置 | セキュリティパッチが最新か制作会社に確認する。アップデートが難しい場合はSaaS型カートへの乗り換えも検討する |
ecforceでの構築や運用を検討している場合は、ecforce構築マニュアルも参考になります。
「家を自分で建てたなら、鍵の修理も自分でやる」のがEC-CUBEなど自社構築カートのルールです。
古いバージョン(2系など)を使い続けているサイトが集中的に狙われているため、対応が難しい場合は乗り換え(リプレイス)を経営判断として検討すべき時期に来ています。
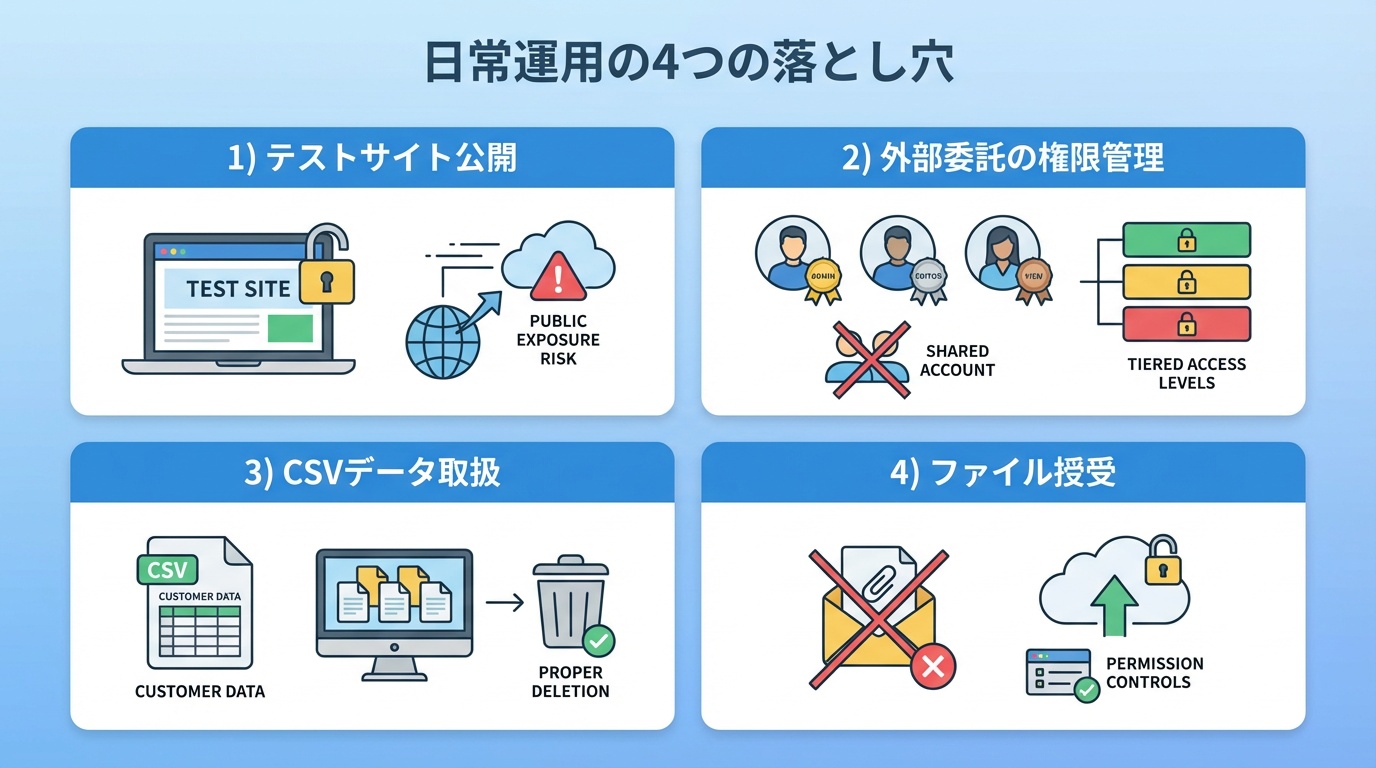
システムそのものの守りを固めても、日々の「人間による運用」に隙があっては意味がありません。
これまでキノスラが支援してきた中で、意外な盲点になっていた運用の落とし穴を4つ紹介します。
リニューアルや新規構築の際に作る「テストサイト」は、意外と多い落とし穴です。
検索エンジンにインデックス(登録)されてしまい、公開前の新商品や未完成のページが誰でも見られる状態になっているケースがあります。
検索避けのnoindex設定だけでなく、「IP制限」や「ベーシック認証(簡易パスワード)」を必ずかけて、関係者しか見られないようにしましょう。
定期的に、Google検索で「site:自社のドメイン」と検索し、テスト環境のURLが検索結果に漏れ出ていないか確認する習慣をつけてください。
外部の制作会社やコンサルタントに作業を依頼する際、セキュリティの主導権は店舗側が握る必要があります。
外部パートナー用に1つのIDを作って複数人で使い回させるのはNGです。
担当者ごとにアカウントを発行し、退職や契約終了時に即座に削除できる体制を作りましょう。
「とりあえず何でもできる管理者権限」を渡すのではなく、ページ編集だけならデザイン権限のみなど、必要な権限だけを付与する「最小権限の原則」も重要です。
外部からシステムへアクセスさせる際は、誰でも入れる状態にせず、相手先の「固定IP制限」と「ベーシック認証」の二重ロックをかけることを基本ルールにしましょう。
外部への運用委託そのものを検討している場合は、ECサイト運用代行とは?費用相場から選び方までも参考にしてください。
受注データや会員情報のCSVファイルは、最も情報漏えいのリスクが高い領域です。
分析等でダウンロードする場合、クレジットカード情報はもちろん、不要な氏名や住所などはエクスポート時に除外しましょう。
開発やテスト目的でデータを使用する場合は、必ず個人情報を「ダミー情報」で上書きしてから使用します。
作業が終わったファイルは、いつまでもデスクトップに残さず、「ゴミ箱を空にする」まで含めて完全に削除しましょう。
顧客リストや重要設定が書かれたファイルを、パスワード付きZIPファイルでメールに添付して送っていないか、一度見直しましょう。
セキュリティレベルの高い情報をやり取りする際は、Googleドライブなどの「権限管理・アクセス制限ができるクラウドストレージ」を利用することをおすすめします。
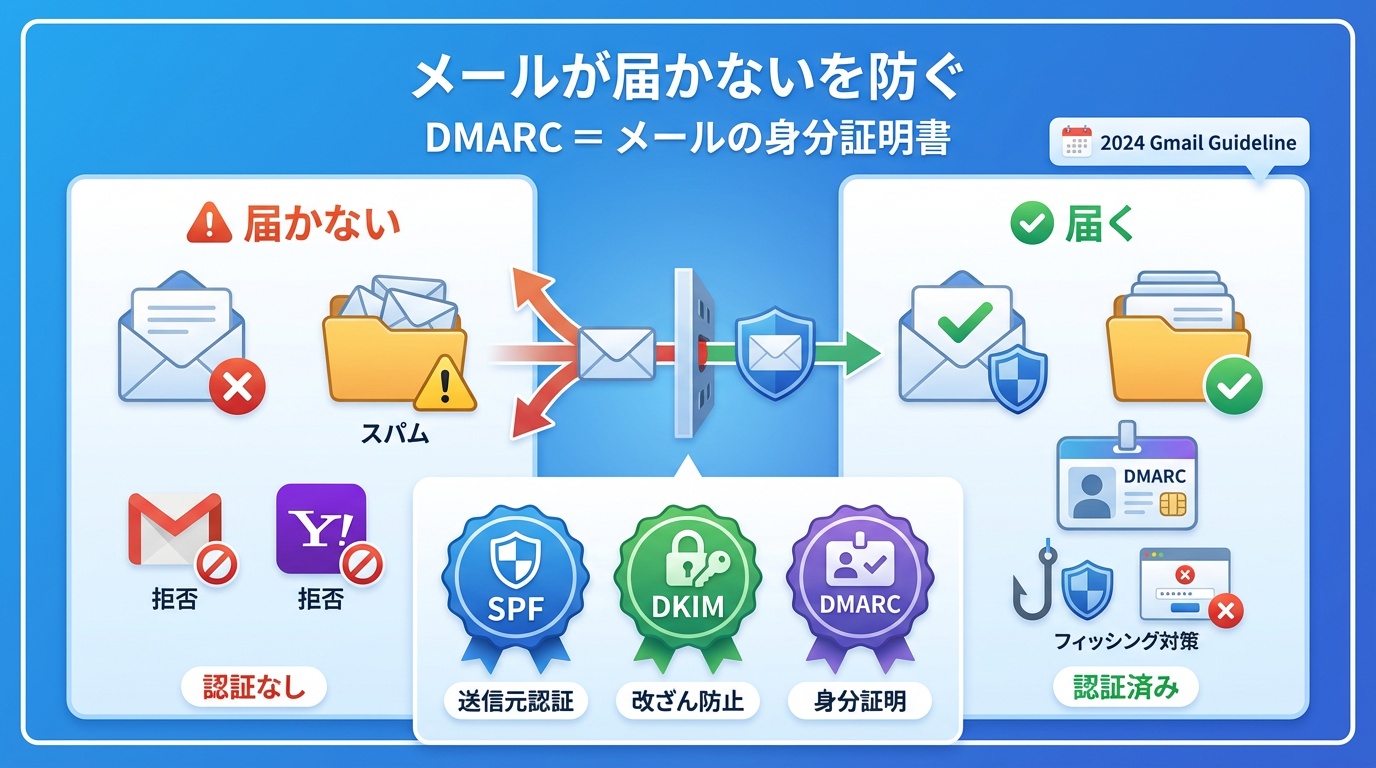
Webサイトだけでなく、「お客様へのメール」もセキュリティの対象です。
2024年以降、Gmailガイドラインの変更により、適切な設定をしていないショップからのメールは、迷惑メールフォルダに直行するか、そもそも届かない(ブロックされる)事態が発生しています。
簡単に言うと、メールの「身分証明書」です。
「このメールは本当に〇〇ショップから送られたものです」と証明する技術で、なりすましメール(フィッシング詐欺)を防ぐために使われます。
GoogleやYahoo!は、「身分証のないメールは怪しいからお客様に届けない」という方針を強めています。
自社ドメイン(@shopname.comなど)を使っている場合、「SPF」「DKIM」「DMARC」の3点セットが設定されているか、サーバー管理会社やシステム担当者に確認してください。
特に「DMARC」の設定漏れが多いため、まずは最も緩い設定(p=none)でも良いので、導入することが重要です。
ECサイトへの集客を担うブログやコラムなどのオウンドメディアは、直接的な個人情報を保持していないケースが多いため、対策が後回しにされがちです。
しかし、ここには大きな落とし穴があります。
悪意のある第三者は、セキュリティの甘いメディアを「ウイルス拡散の踏み台」として利用します。
自社サイトを経由して訪問者にウイルスを感染させてしまった場合、たとえ自社も被害者であっても、顧客からの信頼回復には膨大な時間とコストがかかります。
前述のSCS評価制度が始動すれば「セキュリティレベルの可視化」が進むため、メディア側の不備が原因でBtoB取引から除外されるリスクも否定できません。
要件や運用体制によって導入するCMSは様々ですが、現在もWordPressは人気の高いCMSの一つです。
その分攻撃のターゲットになりやすいため、以下の対策をしっかりと行っておく必要があります。
| 対策項目 | 具体的なアクション |
|---|---|
| 管理画面URLの変更 | 「/wp-admin」などのデフォルトURLを独自のものに変更し、推測を防ぐ |
| ログイン制限の強化 | 管理画面へのIP制限をかける、またはreCAPTCHAを導入する |
| アカウント名の工夫 | 「admin」や店舗名など、推測されやすいユーザー名は使用しない |
| セキュリティヘッダー | ブラウザ側で不正な動作を抑制する適切なセキュリティヘッダーを設定する |
対策を尽くしても、事故のリスクをゼロにすることはできません。
万が一の際にどう動くかを事前に決めておくことも、セキュリティ対策の一部です。
初動を誤ると被害が拡大するだけでなく、対応の遅れそのものが信頼低下につながります。
「サイバーセキュリティお助け隊」など、事故対応や調査費用をカバーする保険サービスに事前加入しておくと、いざという時の初動対応がスムーズになります。
セキュリティ対策=コスト(出費)と捉えられがちですが、私たちは「システムを見直す絶好のチャンス」だと考えています。
古いシステム(特に自社構築や古いパッケージ)のセキュリティを維持するために、毎年数百万円の改修費がかかっていないでしょうか。
その予算を、最初からセキュリティ対策が完備されている最新のSaaSカート(Shopifyやecforceなど)への移行に使えば、守りが固くなるだけでなく、最新のマーケティング機能も手に入ります。
カート選びで迷う場合は、ECサイト比較表|集客力で選ぶおすすめカート5選もあわせてご覧ください。
今のシステムを使い続ける場合でも、コストを抑える方法はあります。
経済産業省とIPAが推進する、中小企業向けのセキュリティサービスパックで、相談窓口、簡易モニタリング、サイバー保険(見舞金)などがセットになっています。
費用は月額数千円〜1万円程度で、万が一被害に遭った時の調査費用や復旧費用が保険でカバーされるため、中小EC事業者にとっての「最強のコスパ対策」と言えます。
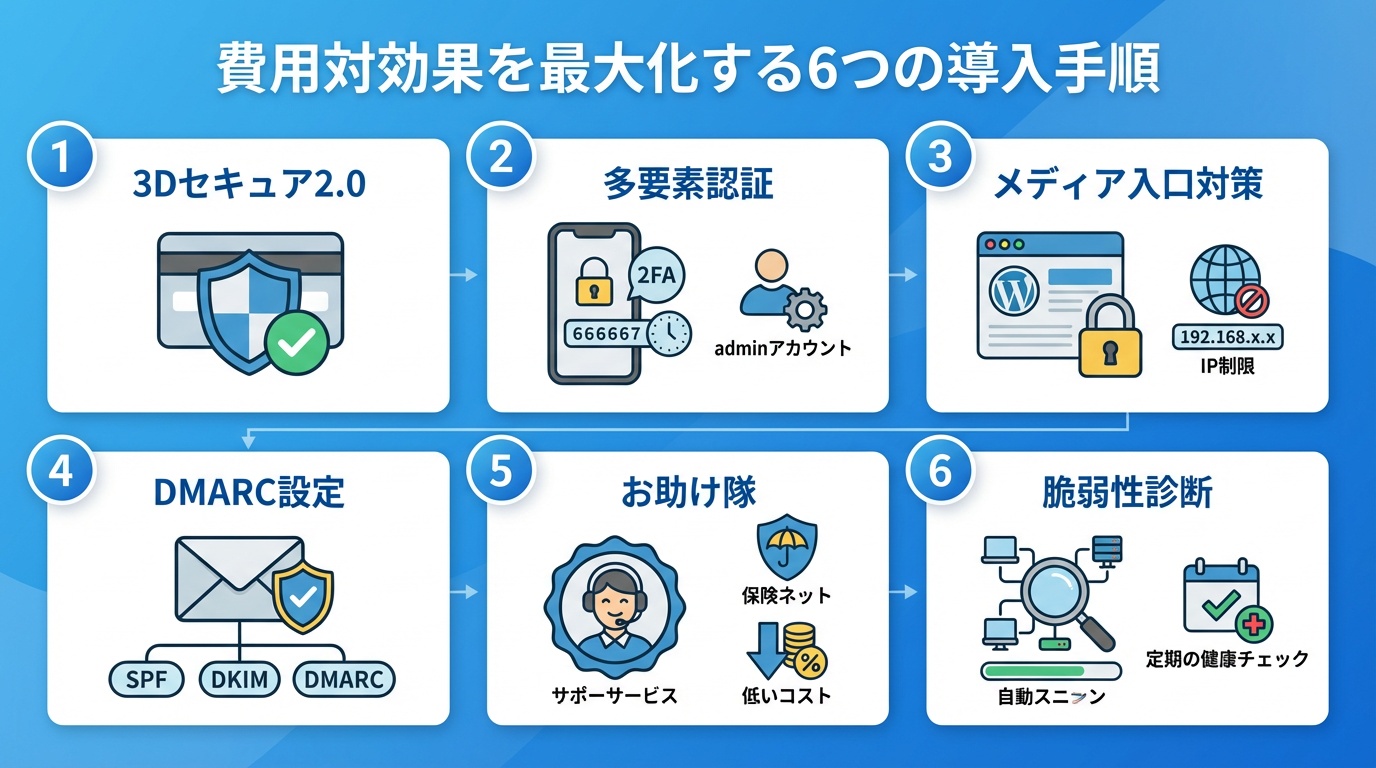
コストを抑えつつ、最大の防御効果を得るための実践的なステップは以下の6つです。
最後に、すぐに確認できるアクションリストをまとめました。
| 優先度 | チェック項目 | 解説・アクション |
|---|---|---|
| 強 | 管理画面のパスワード変更 | 「店舗名+123」などは即変更。使い回し禁止 |
| 強 | アカウントの棚卸し | 退職者や使っていない制作会社のIDを削除する |
| 強 | 2段階認証のON | 面倒でも必ず設定。個人のスマホアプリ等で認証 |
| 中 | 3Dセキュア2.0の確認 | 決済代行会社に「2.0になっていますか?」と聞く |
| 中 | 不正ログイン対策の確認 | bot対策やログイン通知メールの設定を確認する |
| 中 | メールのテスト送信 | Gmail宛に注文メールを送り、届くか確認する |
| 検討 | お助け隊・保険の検討 | 月額数千円の保険に入るつもりで導入を検討する |
近年のWAF(Web脆弱性対策)や3Dセキュアは高速化されており、体感速度に影響することはほぼありません。
逆に、攻撃を受けているサイトはCPUを浪費し、重くなる傾向があります。
はい。
大手よりも対策が手薄な中小ショップを狙い、踏み台にする攻撃が急増しています。
特定の店を狙うのではなく、自動ツールで「穴のある店」を無差別に探しているのが現状です。
自社のリスク許容度と扱う情報量によって、適正な水準は変わります。
まずは義務化された3Dセキュア2.0・脆弱性対策・多要素認証など、低コストで導入できる項目から着手しましょう。
扱う顧客データの量や外部委託の範囲が広がるタイミングで、専門ベンダーへの委託や保険の追加を検討するのが現実的です。
2026年以降、セキュリティ対策が甘い店舗は、お客様からも選ばれなくなり、決済会社からも契約を切られるリスクがあります。
逆に言えば、「当店はセキュリティ対策を万全にしています」と言えることは、お客様への大きなアピール(信頼)になります。
まずは「パスワードの変更」や「不要アカウントの削除」など、今日からできる”守り”から固めていきましょう。
お問い合わせ
ECサイト制作・コンサルティングに関する
お見積り、
サービスに関するご相談など、
お気軽にお問い合わせください。
目次 楽天市場の運用サービスとは? 楽天市場の運用サービスに含まれる主な業務内容 楽天市場の運用サービスにはどんな種類がある? 楽天市場の運用サービスの費用はいくらかかる? 月商規模別の費用感の目安 料金体系別の特徴 楽 […]

目次 ECサイト マーケティングとは? ECサイト マーケティングと一般的なマーケティングは何が違う? ECサイト マーケティングにはどんな施策がある? 集客施策にはどんなものがある? 接客・CVR改善施策にはどんなもの […]

目次 ECサイトが全く売れないのはなぜ? 自分のECサイトが「全く売れない」のはどのタイプ? type A:そもそも「訪問者数」を知っていますか? type B:アクセス数(来店客数)は足りていますか? type C:購 […]
目次 楽天市場の運用サービスとは? 楽天市場の運用サービスに含まれる主な業務内容 楽天市場の運用サービスにはどんな種類がある? 楽天市場の運用サービスの費用はいくらかかる? 月商規模別の費用感の目安 料金体系別の特徴 楽 […]
目次 ECサイト マーケティングとは? ECサイト マーケティングと一般的なマーケティングは何が違う? ECサイト マーケティングにはどんな施策がある? 集客施策にはどんなものがある? 接客・CVR改善施策にはどんなもの […]
目次 ECサイトが全く売れないのはなぜ? 自分のECサイトが「全く売れない」のはどのタイプ? type A:そもそも「訪問者数」を知っていますか? type B:アクセス数(来店客数)は足りていますか? type C:購 […]